Secuestro de sesión
Robar el pase que te da un sitio al iniciar sesión para que el ladrón entre como vos.
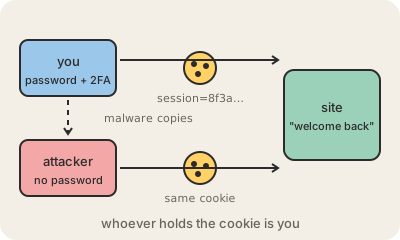
Cuando iniciás sesión en un sitio, no mandás la contraseña en cada clic. El sitio la verifica una vez y le da a tu navegador un token de sesión, casi siempre guardado en una cookie: un texto largo al azar que quiere decir "esta persona ya entró". Cada pedido siguiente lo lleva y el sitio te deja pasar. El secuestro de sesión es robar ese token. Quien lo tenga es tratado como vos, sin necesidad de contraseña.
Lo más feo es que también se saltea la autenticación de dos factores, porque el segundo factor ya se pidió al entrar. Por eso a los atacantes les encanta. La vía más común hoy es el malware tipo infostealer: un mod trucho de un juego, un programa crackeado o una descarga con trampa copia en silencio las cookies guardadas en tu navegador y las manda afuera. Otras vías son fallas de cross-site scripting que dejan que un script lea la cookie, o una conexión sin cifrar que alguien en el medio puede espiar.
Los sitios se defienden con varias capas. Las cookies marcadas como HttpOnly no las pueden leer los scripts de la página, y las Secure solo viajan por HTTPS. Las sesiones vencen, y una acción delicada como cambiar el email o mandar plata te vuelve a pedir la contraseña. Muchos servicios además vigilan si una sesión aparece de golpe desde otro país u otro dispositivo. De tu lado sirve: cerrar sesión en computadoras compartidas, usar 'cerrar todas las sesiones' si algo te parece raro y no instalar programas de fuentes dudosas.
Para quedarse
- Después de entrar, un token de sesión guardado en una cookie dice quién sos en cada pedido.
- Robarlo se saltea la contraseña y también la autenticación de dos factores.
- Hoy la vía más común es un malware infostealer que copia las cookies del navegador.
- 'Cerrar todas las sesiones' invalida tokens robados; las cookies HttpOnly y Secure lo hacen más difícil.