Llave de seguridad
Un aparatito físico que enchufás o acercás para demostrar que sos vos el que entra.
Una llave de seguridad es un dispositivo chiquito, del tamaño de una llave de tu casa, que usás como segundo paso al iniciar sesión. Escribís la contraseña, el sitio te pide la llave y la enchufás en un puerto USB o la acercás al teléfono y la tocás. La marca más conocida es YubiKey, de la empresa Yubico, pero también las venden Google, Feitian y otras.
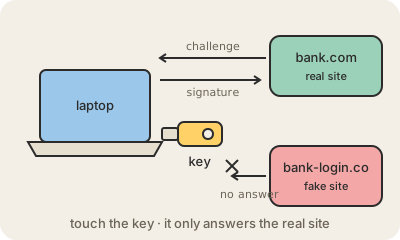
Adentro tiene un chip que guarda un secreto que nunca sale del dispositivo. Cuando te registrás, la llave crea un par de claves propio para ese sitio y le da solo la mitad pública. En cada inicio de sesión el sitio manda un desafío al azar, la llave lo firma y el sitio verifica la firma. No hay nada que puedas leer en voz alta ni tipear, así que no hay ningún código para copiar.
Por eso es tan difícil hacerle phishing. La llave además mira qué sitio le está preguntando y solo le responde a la dirección real con la que se registró. Una copia perfecta de la página de tu banco en un dominio parecido no recibe nada. Las llaves de seguridad usan los mismos estándares FIDO2 y WebAuthn que las passkeys; una llave es, básicamente, una passkey que vive en un aparato aparte en lugar de en tu teléfono.
Para quedarse
- Un segundo factor que tenés en la mano: la enchufás o la acercás, y la tocás para confirmar.
- Su secreto nunca sale del chip y solo le responde al sitio real, así que el phishing no funciona.
- Usa los mismos estándares FIDO2 y WebAuthn que las passkeys.
- Registrá una de repuesto: si perdés la única que tenés, recuperar la cuenta puede tardar.
Para seguir leyendo
- Token de seguridad en Wikipedia
- FIDO Alliance: cómo funciona FIDO (en inglés)
- YubiKey (Yubico, en inglés)