Cumplimiento de seguridad
Demostrar, con una auditoría externa, que seguís las reglas de seguridad que te piden.
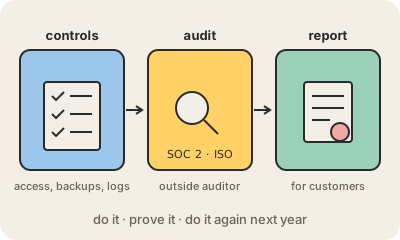
El cumplimiento de seguridad (en la industria se dice casi siempre compliance) es cumplir un conjunto publicado de reglas de seguridad y poder demostrarlo. Una empresa dice "cuidamos tus datos"; el compliance son los papeles y la revisión externa que respaldan esa frase. Los clientes grandes, sobre todo bancos, hospitales y gobiernos, muchas veces no le compran software a un proveedor que no pueda mostrarlo.
Hay dos marcos que aparecen todo el tiempo. SOC 2 es un estándar estadounidense del AICPA, la asociación de contadores de Estados Unidos: un auditor independiente revisa los controles de la empresa (quién tiene acceso a qué, cómo se revisan los cambios, cómo se manejan los backups y los incidentes) y escribe un informe. El informe Type I mira un solo día; el Type II verifica que los controles funcionaron de verdad durante varios meses. ISO 27001 es el estándar internacional: la empresa arma un sistema de gestión de la seguridad de la información y un organismo acreditado lo certifica, con auditorías de seguimiento cada año. Otros se aplican a datos específicos, como PCI DSS para pagos con tarjeta o HIPAA para historias clínicas en Estados Unidos.
Cumplir no es lo mismo que estar seguro. Muestra que hay procesos razonables y que se siguen, y eso obliga a hacer muchas cosas buenas: inventariar sistemas, revisar accesos, capacitar a la gente, registrar y probar. Pero una empresa puede aprobar una auditoría y aun así sufrir una filtración. Las startups suelen toparse con esto cuando su primer cliente grande les manda un cuestionario de seguridad, y hoy existen herramientas y servicios enteros para ayudarlas a juntar la evidencia.
Para quedarse
- Compliance es seguir un estándar conocido y demostrarlo con una auditoría independiente.
- SOC 2 es el informe de un auditor sobre tus controles; el Type II cubre meses, no un día.
- ISO 27001 es una certificación internacional que se renueva con auditorías periódicas.
- Aprobar una auditoría no garantiza estar seguro; muestra que los procesos existen y se usan.
Para seguir leyendo
- ISO/IEC 27001 (ISO, sitio oficial, en inglés)
- ISO/IEC 27001 en Wikipedia
- System and Organization Controls (SOC) en Wikipedia (en inglés)