Red team y blue team
Atacantes contratados que hacen de enemigo real, y defensores que intentan atraparlos.
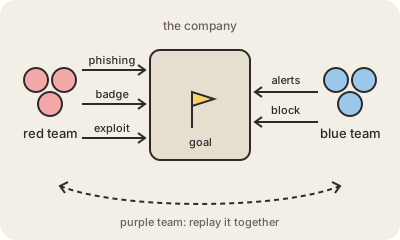
Los nombres vienen de los juegos de guerra militares, donde un bando hacía de enemigo. En seguridad, un red team (equipo rojo) es un grupo autorizado a atacar a su propia organización como lo haría un adversario real. Recibe un objetivo, por ejemplo llegar a la base de datos de sueldos o al mail del CEO, y puede usar cualquier camino realista: correos de phishing, llamadas a la mesa de ayuda, una credencial prestada para entrar a la oficina, un servidor olvidado con una vulnerabilidad conocida.
El blue team (equipo azul) es la defensa: la gente que mira las alertas, maneja el centro de operaciones de seguridad, investiga logins raros y responde a incidentes. Durante un ejercicio de red team, muchas veces el blue team no sabe que hay un ataque en curso, porque la idea es probar si las defensas reales lo detectan y lo frenan, no solo si existen agujeros.
Esa es la diferencia con un pentest, que suele buscar la mayor cantidad posible de debilidades en un sistema acotado y en poco tiempo. Un ejercicio de red team es más puntual y más sigiloso, y mide a las personas y los procesos tanto como a la tecnología. Cuando los dos equipos se sientan juntos a repasar cada paso, tapar los huecos y mejorar la detección, se habla de purple team (equipo púrpura). El término red teaming también se usa en IA: gente que intenta a propósito que un modelo se porte mal, para corregirlo antes de lanzarlo.
Para quedarse
- Red team: atacantes autorizados, con un objetivo, que imitan a un adversario real.
- Blue team: los defensores que detectan, investigan y responden.
- A diferencia de un pentest, el red team prueba la detección y la respuesta, no solo las fallas.
- Purple team: los dos lados trabajando juntos para cerrar los huecos.