Ataque de intermediario
Alguien se mete a escondidas entre vos y un sitio para leer o cambiar lo que mandás.
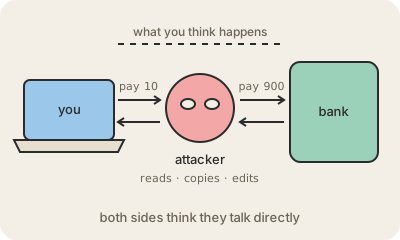
En un ataque de intermediario (en inglés man-in-the-middle, MITM), el atacante se ubica en el camino entre dos partes que creen estar hablando directo. Vos creés que hablás con tu banco; el banco cree que habla con vos. En realidad cada mensaje pasa por el atacante, que puede leerlo, guardarse una copia o cambiarlo antes de pasarlo. En seguridad cada vez más se lo llama on-path attack, ataque en el camino.
El escenario clásico es el Wi-Fi público. Alguien en un bar arma un hotspot con un nombre igual al de la red del lugar, o engaña a los otros dispositivos de la red real para que manden su tráfico a través de su notebook. Hay otras puertas de entrada: un proxy malicioso, un router hogareño comprometido o respuestas de DNS falsas que te mandan al servidor del atacante en lugar del verdadero.
El cifrado es lo que hace que hoy este ataque casi siempre fracase. Con HTTPS el tráfico viaja ilegible y el sitio tiene que mostrar un certificado TLS firmado por una autoridad en la que tu navegador confía, y eso el atacante no lo puede falsificar. Por eso, si en una red pública el navegador te avisa que un certificado no es válido, tomalo en serio: si seguís de largo, el del medio puede leer todo. Algunos ataques apuntan entonces a lo que el cifrado no cubre, como robarte la cookie de sesión después de que iniciaste sesión.
Para quedarse
- El atacante hace de pasamanos, así que las dos puntas creen que todo está normal.
- Las redes Wi-Fi falsas o comprometidas son la entrada de manual.
- HTTPS y los certificados válidos frenan casi todo; nunca ignores un aviso de certificado.
- También se le dice ataque en el camino (on-path) o adversary-in-the-middle.