AWS IAM Identity Center
Un único inicio de sesión para que tu gente entre a todas las cuentas y apps de AWS.
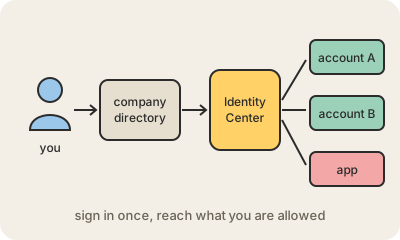
AWS IAM Identity Center es donde una empresa administra cómo entra su propia gente a AWS. En vez de crear un usuario de IAM con contraseña en cada cuenta de AWS, conectás el directorio que ya usás (Microsoft Entra ID, Okta, Google Workspace y otros) o creás los usuarios directamente en Identity Center. Después cada persona inicia sesión una vez y ve un portal con las cuentas y aplicaciones a las que tiene acceso.
Los accesos se describen con permission sets (conjuntos de permisos): un paquete con nombre, como "solo lectura" o "admin de base de datos". Le asignás a un grupo, digamos "equipo de datos", un conjunto de permisos en ciertas cuentas, e Identity Center crea por atrás los roles de IAM que hacen falta. Cuando alguien se va de la empresa y lo desactivan en el directorio, su acceso a AWS se va con él. Las herramientas de línea de comandos también reciben credenciales de corta duración, así que nadie necesita claves de acceso permanentes en su notebook.
Antes se llamaba AWS Single Sign-On (AWS SSO) y en 2022 le cambiaron el nombre. Trabaja de la mano con AWS Organizations, que agrupa las cuentas a las que da acceso. IAM sigue siendo el motor que decide qué puede hacer cada rol; Identity Center es la puerta de entrada para las personas.
Para quedarse
- Inicio de sesión único para el personal en muchas cuentas y apps de AWS.
- Se conecta a un directorio existente o maneja sus propios usuarios.
- Los permission sets definen qué puede hacer un grupo en cada cuenta.
- Antes se llamaba AWS Single Sign-On; cambió de nombre en 2022.