AWS Direct Connect
Un enlace de red privado y dedicado desde tu propio edificio directo a AWS.
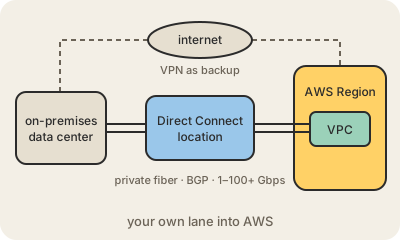
AWS Direct Connect te da una conexión de red física entre tu data center u oficina y AWS que no pasa por internet. Conseguís un puerto en una ubicación de Direct Connect, un centro de colocation donde AWS tiene sus routers, y una conexión cruzada de fibra une tus equipos (o los de tu proveedor de telecomunicaciones) con los de AWS. Las conexiones dedicadas vienen en velocidades de puerto fijas, de 1 Gbps a 100 Gbps y más; las conexiones alojadas (hosted), más chicas y desde 50 Mbps, las venden partners de AWS.
Sobre ese cable creás interfaces virtuales e intercambiás rutas con BGP. Una interfaz virtual privada llega a tus VPCs, una pública llega a servicios públicos de AWS como S3 sin pasar por internet, y una de tránsito se conecta a un Transit Gateway que reparte a muchas VPCs. Un gateway de Direct Connect permite que una sola conexión llegue a VPCs en varias regiones de AWS.
Las empresas lo usan para tráfico constante y pesado entre sus instalaciones y la nube: replicación de bases de datos, backups, apps híbridas, migraciones grandes. La latencia y el ancho de banda son más predecibles que por internet, y los datos que salen de AWS por Direct Connect se cobran a una tarifa más baja. Tres advertencias. El tráfico es privado pero no va cifrado por defecto: sumás MACsec en los puertos que lo soportan o corrés una VPN por encima. Instalarlo lleva semanas, porque hay cableado físico de por medio. Y un solo enlace es un punto único de falla, así que AWS recomienda conexiones redundantes en ubicaciones distintas o, como mínimo, una VPN Site-to-Site de respaldo.
Para quedarse
- Un enlace físico y dedicado que no pasa por internet.
- Las interfaces virtuales y BGP definen a qué llegás: VPCs, servicios públicos o un Transit Gateway.
- No va cifrado por defecto; usá MACsec o una VPN encima cuando haga falta.
- Pensá la redundancia: dos conexiones, dos ubicaciones o una VPN de respaldo.